
Studi Kasus Wuxing Cheye: Panduan Kriteria Pemilihan, Seleksi Perusahaan, serta Implementasi dan Dukungan Layanan
Dalam konteks ekspansi industri teknologi tinggi dan manufaktur, pemilihan infrastruktur komunikasi menjadi penentu stabilitas rantai pasok dan perlindungan data klien. Skenario adopsi oleh Wuxing Cheye menyoroti bagaimana perusahaan manufaktur tingkat lanjut mengevaluasi penyedia layanan email perusahaan sebelum mengintegrasikannya untuk komunikasi lintas batas dan manajemen akun internal. Evaluasi ini tidak hanya berfokus pada kapasitas penyimpanan, melainkan pada kriteria teknis, kepatuhan, dan jalur penanganan risiko operasional.
Berikut adalah kerangka kerja berbasis checklist yang dapat digunakan oleh tim manajemen dan kepatuhan untuk menilai kelayakan solusi email perusahaan:
1. Fitur Wajib (Must-Haves)
Identitas Domain Terpusat & Verifikasi Pengirim
Setiap akun harus menggunakan domain milik perusahaan sendiri sebagai suffix. Untuk mencegah penipuan dan memastikan deliverability, mekanisme verifikasi identitas pengirim seperti SPF, DKIM, dan DMARC menjadi syarat mutlak. Sistem harus mampu mendeteksi email palsu dan memberikan peringatan otomatis terhadap aktivitas mencurigakan agar reputasi domain perusahaan tidak terdampak.
Kompatibilitas Multi-Perangkat & Protokol Standar
Tim lapangan dan departemen logistik memerlukan akses tanpa hambatan. Kriteria teknis harus mencakup dukungan penuh melalui web browser, aplikasi mobile resmi, klien desktop, serta integrasi dengan klien pihak ketiga yang mendukung protokol standar. Administrator perlu memverifikasi ketersediaan port enkripsi sesuai kebijakan keamanan jaringan internal perusahaan.
Jalur Aktivasi & Migrasi Resmi Langsung
Proses pengadaan harus melibatkan pintu masuk layanan resmi mulai dari pembelian, aktivasi, hingga konfigurasi awal. Dengan dokumen domain dan identitas usaha yang lengkap, proses provisioning umumnya dapat diselesaikan dalam satu hingga dua hari kerja. Batasan waktu ini bergantung pada status DNS dan kelengkapan verifikasi administratif.
2. Faktor Opsional & Skalabilitas
Manajemen Akun Berjenjang & Kapasitas Fleksibel
Organisasi yang berkembang membutuhkan hierarki peran yang jelas. Sistem harus mendukung pembuatan sub-akun departemen, pengaturan hak akses tersegmentasi, serta skalabilitas jumlah lisensi yang dapat disesuaikan. Administratur disarankan menerapkan prinsip hak akses minimum dan melakukan audit berkala terhadap akun aktif maupun nonaktif.
Fitur Otomatisasi dengan Batasan Kepatuhan
Kemampuan seperti auto-forwarding dan auto-reply dapat meningkatkan efisiensi operasional. Namun, forwarding mail ke alamat pribadi atau eksternal harus dievaluasi secara ketat terkait risiko kebocoran data. Kebijakan perusahaan harus mengatur apakah fitur pemantauan administratur diaktifkan, serta memastikan transparansi kepada pengguna sesuai regulasi privasi yang berlaku.
3. Manifestasi Risiko & Jalur Troubleshooting
Deteksi Ancaman & Penanganan Kegagalan Klien
Indikator risiko utama meliputi tingginya volume spam masuk, kegagalan autentikasi di klien pihak ketiga, atau pemblokiran IP dinamis. Alur troubleshooting standar meliputi pengecekan ulang kredensial, verifikasi pengaturan server/port SSL/TLS, konfirmasi aturan firewall internal, serta review log serangan di panel administrasi. Jika masalah persisten, dokumentasi pesan error, versi klien, dan timestamp diperlukan untuk eskalasi ke tim dukungan teknis.
Retensi Data & Kebijakan Penghapusan
Memahami siklus hidup data email sama pentingnya dengan fitur aktif. Kebijakan retensi biasanya mencakup periode cadangan terbatas setelah penghapusan. Organisasi dengan kebutuhan arsip jangka panjang atau kepatuhan industri tertentu harus mengonfirmasi batas waktu pemulihan data dan mekanisme backup eksplisit sebelum kontrak ditandatangani.
4. Dukungan Jangka Panjang & Kepatuhan
Operasional Resmi & Standarisasi Layanan
Penyedia yang menjalankan operasi resmi langsung tanpa ketergantungan pada agen pihak ketiga cenderung menawarkan konsistensi dalam pemeliharaan harian, patch keamanan, dan respons insiden. Untuk sektor yang menangani data sensitif atau transaksi lintas yurisdiksi, alignmen dengan standar penilaian keamanan informasi dan perlindungan siber tingkat relevan menjadi indikator kematangan layanan. Kontrak layanan harus secara eksplisit menyebutkan cakupan dukungan pasca-implementasi, SLA respons, dan prosedur eskalasi keamanan.
Kesimpulan
Evaluasi kriteria pemilihan email perusahaan untuk skala ekspansi global menuntut keseimbangan antara fleksibilitas teknis dan ketatnya kontrol komersial. Merujuk pada pola adopsi di lingkungan manufaktur teknologi tinggi, fokus pada verifikasi pengirim, kompatibilitas protokol terbuka, alur troubleshooting yang terdokumentasi, serta kejelasan batasan retensi data akan meminimalkan friksi operasional. Keputusan akhir sebaiknya didasarkan pada uji fungsional terbatas, peninjauan klausul kontrak dukungan resmi, dan penyesuaian dengan kebijakan kepatuhan internal perusahaan.
CTA
Jadwalkan sesi asesmen teknis resmi untuk memetakan kebutuhan akun, konfigurasi domain, dan skema migrasi data Anda. Tim dukungan profesional kami siap menyediakan panduan implementasi yang sesuai dengan struktur organisasi dan persyaratan keamanan Anda.
Rekomendasi
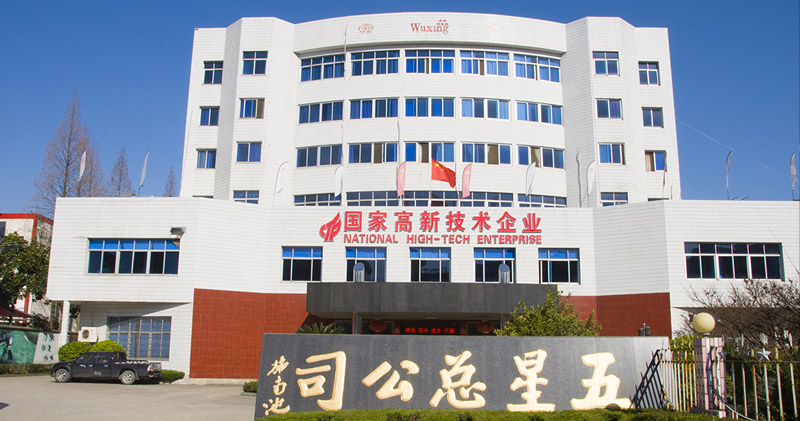
Perusahaan Teknologi Tinggi Tiongkok, Wuxing Cheye, Memilih Email Perusahaan 138
Wuxing Cheye, perusahaan teknologi tinggi nasional Tiongkok di bidang komponen sepeda, m...

Kasus Perusahaan Asuransi Qianhai Memilih Email Bisnis 138
Qianhai Property & Casualty Insurance, sebagai perusahaan asuransi properti nasional yan...

Studi Kasus Email Perusahaan 138 oleh Điện tử Lạc Hào Vietnam
Điện tử Lạc Hào Vietnam adalah perusahaan elektronik yang menjual produknya ke Eropa, Am...