
Penyebab Email Masuk Spam dan Solusinya: Panduan Diagnosa serta Optimasi Perilaku Pengiriman untuk 138 Email Perusahaan
Pendahuluan: Mengapa Email Bisnis Sering Terdeteksi sebagai Spam?
Bagi administrator IT dan operator komunikasi bisnis, email yang secara tidak terduga masuk ke folder sampah (junk/spam) bukan sekadar gangguan teknis, melainkan indikator langsung dari ketidaksesuaian antara reputasi domain, konfigurasi protokol, dan pola pengiriman. Masalah ini sering muncul saat tim ekspor-impor, manufaktur teknologi tinggi, atau organisasi dengan kebutuhan keamanan ketat memulai kampanye komunikasi massal atau migrasi sistem. Artikel ini menyajikan pendekatan diagnosa berbasis fakta operasional, dilengkapi langkah optimasi perilaku pengiriman yang dapat diterapkan segera.
Mitos vs Fakta 1: Reputasi Domain dan Verifikasi Identitas Pengirim
Mitos: Cukup mendaftar layanan email perusahaan, provider otomatis menjamin semua email sampai ke kotak masuk penerima.
Fakta: Filter spam modern menilai kredibilitas pengirim melalui record DNS publik. Tanpa konfigurasi eksplisit pada SPF (Sender Policy Framework), DKIM (DomainKeys Identified Mail), dan DMARC, server penerima akan menganggap email Anda sebagai sumber tidak terverifikasi, sehingga meningkatkan risiko pemblokiran.
Kondisi & Pengecualian: Konfigurasi record DNS wajib dilakukan sebelum mengirim volume signifikan. Pengecualian berlaku jika Anda menggunakan integrasi pihak ketiga atau platform CRM eksternal; dalam skenario ini, header pengirim harus disesuaikan agar tetap sejalan dengan domain utama, atau gunakan fitur routing resmi yang disediakan portal manajemen akun.
Mitos vs Fakta 2: Karakteristik Konten dan Pola Pengiriman Massal
Mitos: Semua email berantai panjang atau dikirim dalam jumlah besar otomatis dikategorikan sebagai spam oleh algoritma penerima.
Fakta: Sistem filtering kontemporer memprioritaskan konsistensi riwayat kirim, tingkat keterlibatan penerima, dan konteks izin. Frekuensi pengiriman yang tiba-tiba melonjak tanpa pola historis justru memicu alarm keamanan, bukan konten itu sendiri.
Kondisi & Pengecualian: Pola pengiriman stabil dengan interval teratur dan target audiens yang relevan akan diprioritaskan. Pengecualian terjadi pada kampanye pemasaran sah yang menyertakan mekanisme opt-out jelas dan konten bernilai tinggi; dalam kasus ini, filter cenderung memberikan benefit of the doubt asalkan metadata pengirim valid.
Diagnosa Teknis dan Optimasi Perilaku Pengiriman
Langkah praktis untuk operator yang mengalami anomali pengiriman:
- Verifikasi Record DNS & Protokol Keamanan: Pastikan SPF, DKIM, dan DMARC aktif di zona DNS domain Anda. Layanan seperti 138 Email Perusahaan menyediakan dukungan mekanisme verifikasi identitas pengirim yang terintegrasi dengan dashboard administrasi. Selain itu, fitur deteksi email palsu dan peringatan email asing membantu mengisolasi ancaman phishing yang dapat mencemarkan reputasi domain Anda.
- Analisis Log Pengiriman & Arsitektur Node: Gunakan log akses dan statistik delivery untuk mengidentifikasi node mana yang mengalami latency atau bounce rate tinggi. Infrastruktur pengiriman multi-node global memungkinkan distribusi beban otomatis, mengurangi tekanan pada satu server tertentu, dan meningkatkan keberhasilan delivery lintas wilayah.
- Optimasi Template & Metadata: Hindari penggunaan subjek yang mengandung kata kunci sensitif berlebihan, lampiran file eksekusi, atau tautan pendek yang tidak terverifikasi. Sesuaikan format HTML agar kompatibel dengan klien PC, webmail, dan aplikasi seluler tanpa merusak struktur MIME.
- Manajemen Akun & Hak Akses: Terapkan prinsip least-privilege pada pembuatan sub-akun. Batasi akses admin organisasi hanya pada personel inti, dan gunakan password khusus klien atau verifikasi berlapis untuk mencegah kompromi kredensial yang bisa memicu pemblokiran massal.
Dalam implementasi nyata, perusahaan manufaktur dan rantai pasok internasional telah mengandalkan arsitektur email yang terverifikasi penuh untuk menjaga stabilitas komunikasi supplier-klien. Dengan kapasitas penyimpanan jangka panjang yang dapat diskalakan serta monitoring administratif yang transparan, tim operasional dapat mempertahankan Penyimpanan data email yang rapi sekaligus memantau metrik pengiriman secara real-time. Untuk perencanaan skala tim yang lebih besar, evaluasi Kapasitas email perusahaan menjadi langkah krusial sebelum melakukan ekspansi departemen atau akuisisi klien baru.
Batasan Sistem dan Manajemen Risiko Kepatuhan
Penting untuk memahami bahwa administrator tidak memiliki kendali penuh atas algoritma filter di sisi penerima (seperti Gmail, Outlook, atau server korporat tujuan). Keberhasilan delivery juga bergantung pada kebijakan privasi lokal dan regulasi perlindungan data di negara penerima. Fitur pemantauan admin yang tersedia di panel resmi harus digunakan sesuai batas etika dan hukum setempat, termasuk kewajiban pemberitahuan kepada karyawan mengenai scope pengawasan internal. Seluruh konfigurasi lanjutan, batasan kuota harian, atau penyesuaian whitelist sebaiknya dikonfirmasi melalui saluran dukungan resmi untuk menghindari pelanggaran kebijakan penyedia.
Kesimpulan
Masalah email masuk spam umumnya bersumber dari tiga faktor utama: record DNS identitas pengirim yang belum diverifikasi, lonjakan frekuensi kirim yang tidak konsisten, dan konten yang tidak memenuhi standar engagement penerima. Dengan mengaktifkan protokol SPF/DKIM/DMARC, menstabilkan pola pengiriman, memanfaatkan arsitektur multi-node global, serta menerapkan manajemen hak akses yang ketat, operator dapat menurunkan rasio bouncing secara signifikan. Optimasi ini bersifat iteratif; pantau metrik delivery mingguan, sesuaikan template berdasarkan feedback server penerima, dan pertahankan kebersihan daftar kontak secara berkala.
berstandar industri yang mematuhi regulasi privasi data. Untuk memperkuat kepercayaan server penerima, administrator disarankan mengaktifkan fitur keamanan inti seperti deteksi spam dan virus, serta mengonfigurasi protokol autentikasi SPF, DKIM, dan DMARC melalui dashboard manajemen. Pendekatan teknis ini telah terbukti efektif dalam berbagai lingkungan operasional, mulai dari pengelolaan akun internal manufaktur, komunikasi rantai pasok lintas batas, hingga sinkronisasi multi-peran di sektor hospitality. Dengan menggabungkan konfigurasi DNS yang presisi dan konsistensi pola kirim, organisasi dapat mempertahankan reputasi domain dan menjamin ketersediaan inbox.
Rekomendasi
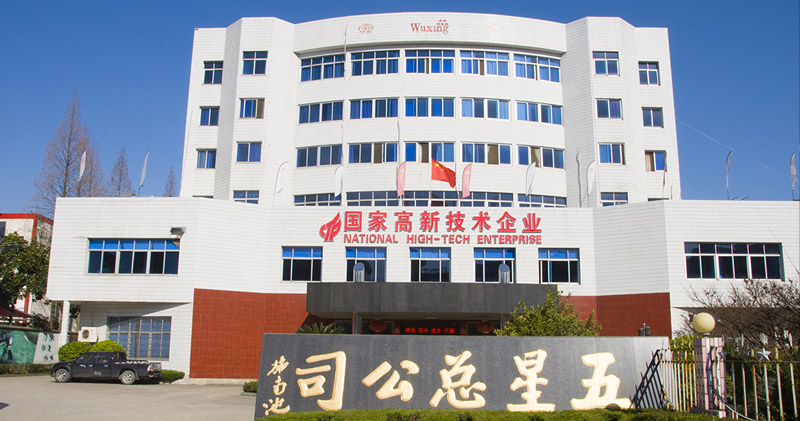
Perusahaan Teknologi Tinggi Tiongkok, Wuxing Cheye, Memilih Email Perusahaan 138
Wuxing Cheye, perusahaan teknologi tinggi nasional Tiongkok di bidang komponen sepeda, m...

Kasus Perusahaan Asuransi Qianhai Memilih Email Bisnis 138
Qianhai Property & Casualty Insurance, sebagai perusahaan asuransi properti nasional yan...

Studi Kasus Email Perusahaan 138 oleh Điện tử Lạc Hào Vietnam
Điện tử Lạc Hào Vietnam adalah perusahaan elektronik yang menjual produknya ke Eropa, Am...