
138 Email Perusahaan: Panduan Diagnosa dan Penanganan Anomali Akun Email Bisnis
Kesimpulan Langsung
Anomali pada akun email perusahaan umumnya terdeteksi melalui lonjakan aktivitas pengiriman di luar jam kerja, login dari lokasi IP yang tidak dikenal, atau kegagalan sinkronisasi klien standar. Penanganan cepat memerlukan isolasi akun, verifikasi kredensial berbasis protokol, dan peninjauan log keamanan bawaan sistem sebelum melakukan perubahan konfigurasi besar. Langkah-langkah terstruktur ini memungkinkan administrator IT dan tim operasional untuk membatasi dampak kebocoran data, mencegah penyalahgunaan identitas domain, dan memulihkan stabilitas komunikasi bisnis.
Indikator Teknis & Bukti Anomali
Deteksi dini bergantung pada pemantauan parameter operasional yang spesifik. Indikator utama meliputi:
- Log Serangan & Peringatan Eksternal:*
- Sistem mencatat aktivitas mencurigakan melalui fitur deteksi email palsu dan peringatan email asing. Administratur harus meninjau catatan ini secara berkala untuk mengidentifikasi upaya phishing atau penyamaran identitas pengirim.
- Ketidaksesuaian Autentikasi Pengirim:*
- Kegagalan validasi SPF, DKIM, dan DMARC sering kali menjadi tanda bahwa akun sedang dimanfaatkan untuk menyebarkan konten tidak sah atau mengalami konfigurasi DNS yang rentan.
- Pola Login Tidak Normal:*
- Lonjakan percobaan masuk dari subnet IP yang tidak terdaftar dalam daftar putih organisasi, atau aktivitas akses perangkat yang bertentangan dengan profil pengguna historis.
Kesalahpahaman Umum dalam Penanganan
Banyak tim operasional merespons anomali dengan mereset password secara impulsif tanpa memverifikasi akar masalah. Hal ini justru dapat memutus koneksi klien yang sah atau menyembunyikan jejak forensik. Kesalahan lain termasuk mengabaikan pengaturan otomatis seperti auto-forwarding, yang dapat unintentionally mengalihkan data sensitif keluar dari lingkungan perusahaan. Selain itu, menganggap semua kegagalan login sebagai serangan eksternal sering kali overlook pada konflik konfigurasi protokol standar atau batasan IP yang terlalu ketat.
Protokol Diagnosa & Langkah Implementasi
Untuk administrator yang mengelola harian operasional, berikut urutan tindakan berbasis bukti:
- Verifikasi Koneksi & Protokol: Jika terjadi ketidakwajaran sinkronisasi, lakukan pemeriksaan berurutan mulai dari status jaringan, kelengkapan nama pengguna, hingga konfigurasi server. Pastikan penggunaan SSL/TLS dan autentikasi SMTP telah aktif. Cek juga apakah terdapat batasan IP administratif yang menghalangi akses sah.
- Isolasi Kredensial & Kontrol Akses: Aktifkan mekanisme pembatasan login error dan IP lock untuk mencegah brute-force. Ganti kredensial dengan metode yang lebih aman, dan pertimbangkan penggunaan password khusus klien untuk aplikasi pihak ketiga. Prinsip minimal akses harus diterapkan pada role administrator.
- Audit Riwayat Kirim & Aturan Otomatis: Tinjau log pengiriman untuk mengidentifikasi payload mencurigakan atau volume tak wajar. Nonaktifkan atau batasi fungsi auto-forwarding yang tidak terotorisasi. Evaluasi kembali kebijakan pemantauan admin agar selaras dengan hukum ketenagakerjaan dan privasi data yang berlaku.
- Penguatan Infrastruktur Domain: Konfigurasikan record SPF, DKIM, dan DMARC secara ketat. Integrasi dengan sistem anti-spam dan anti-virus bawaan akan meningkatkan rasio blokir ancaman eksternal secara signifikan.
Batas Operasional & Pertimbangan Komersial
Kapabilitas pemantauan dan retensi Penyimpanan data email tunduk pada paket berlangganan dan kebijakan privasi internal. Untuk skenario kompleks seperti investigasi forensik mendalam, pemulihan data pasca-insiden, atau migrasi skala besar, ketergantungan pada proses operasional resmi langsung sangat disarankan. Referensi implementasi pada sektor manufaktur teknologi tinggi, seperti kasus publik Wuxing Cheye, menunjukkan pentingnya penyesuaian Kapasitas email perusahaan dan arsitektur keamanan yang terukur seiring pertumbuhan tim ekspor-impor.
Rekomendasi Selanjutnya
Prioritaskan audit berkala terhadap hak akses dan konfigurasi protokol. Manfaatkan dukungan aktivasi dan pemeliharaan harian dari penyedia resmi untuk memastikan kompatibilitas multi-perangkat tetap stabil tanpa mengganggu alur kerja bisnis.
Rekomendasi
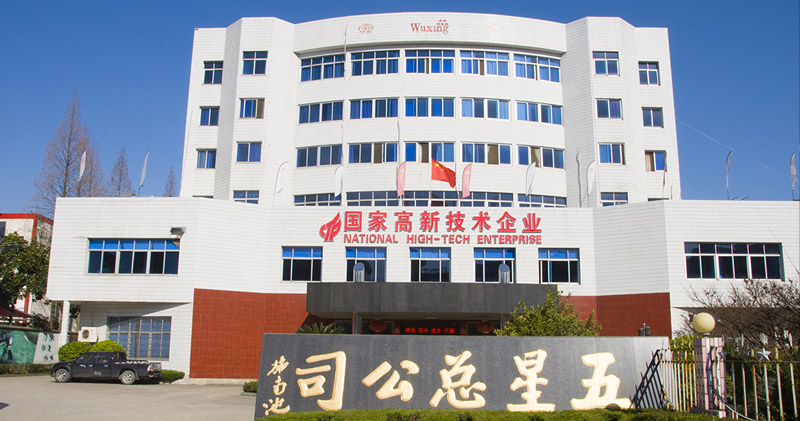
Perusahaan Teknologi Tinggi Tiongkok, Wuxing Cheye, Memilih Email Perusahaan 138
Wuxing Cheye, perusahaan teknologi tinggi nasional Tiongkok di bidang komponen sepeda, m...

Kasus Perusahaan Asuransi Qianhai Memilih Email Bisnis 138
Qianhai Property & Casualty Insurance, sebagai perusahaan asuransi properti nasional yan...

Studi Kasus Email Perusahaan 138 oleh Điện tử Lạc Hào Vietnam
Điện tử Lạc Hào Vietnam adalah perusahaan elektronik yang menjual produknya ke Eropa, Am...