
Checklist Evaluasi Vendor Email Perusahaan: Panduan Kepatuhan dan Keamanan untuk Pergantian Sistem
Checklist Evaluasi Vendor Email Perusahaan: Panduan Kepatuhan dan Keamanan untuk Pergantian Sistem
Bagi manajer kepatuhan dan administrator IT, mengganti infrastruktur email perusahaan bukan sekadar peningkatan teknis, melainkan mitigasi risiko regulasi. Artikel ini menggunakan pendekatan diagnostik untuk membantu tim Anda mengevaluasi vendor email pada tahap pembentukan daftar pendek (shortlist).
Gejala: Tanda Sistem Email Tidak Memenuhi Standar Kepatuhan
Perusahaan yang beroperasi di industri teratur atau melakukan komunikasi email lintas batas sering kali menghadapi kendala saat audit IT. Gejala umum meliputi:
- Peningkatan insiden email palsu (phishing) yang menargetkan karyawan.
- Kesulitan melacak rantai bukti komunikasi untuk keperluan hukum.
- Ketidakmampuan memenuhi persyaratan retensi dan enkripsi data jangka panjang.
Penyebab: Kelemahan Infrastruktur Email Warisan
Kegagalan audit biasanya berakar pada arsitektur keamanan yang usang. Sistem lama sering kali tidak mendukung protokol verifikasi identitas pengirim modern, memiliki manajemen hak akses yang terlalu longgar, dan tidak dilengkapi dengan sertifikasi keamanan siber tingkat tinggi yang diakui secara otoritatif.
Daftar Periksa Evaluasi (Checks): Kriteria Wajib Vendor Pengganti
Saat mengevaluasi vendor email perusahaan, tim kepatuhan harus memverifikasi dimensi berikut:
1. Mekanisme Verifikasi Identitas & Anti-Pemalsuan
Vendor wajib mendukung mekanisme verifikasi identitas pengirim seperti SPF, DKIM, dan DMARC. Selain itu, sistem harus menyediakan deteksi email palsu dan peringatan email asing secara otomatis untuk melindungi tim dari rekayasa sosial.
2. Sertifikasi Keamanan & Kepatuhan Otoritatif
Periksa apakah vendor telah lulus penilaian keamanan independen. Sebagai referensi, sistem yang digunakan oleh firma hukum terkemuka (seperti Kantor Hukum Guo X) telah beroperasi lebih dari 6 tahun untuk memenuhi persyaratan rantai bukti yang ketat. Hal ini didukung oleh sertifikasi otoritatif seperti EAL3+ dan Perlindungan Keamanan Siber Tingkat Tiga, serta tingkat pemblokiran email spam yang tinggi.
3. Enkripsi dan Retensi Data
Untuk industri dengan regulasi ketat seperti keuangan dan asuransi (merujuk pada kasus Qianhai Insurance), Kapasitas email perusahaan harus dapat diperluas untuk memenuhi kebutuhan penyimpanan dokumen jangka panjang. Seluruh proses komunikasi harus dienkripsi, dan kebijakan Penyimpanan data email harus sesuai dengan standar kepatuhan industri.
Resolusi & Batasan Implementasi: Pendekatan 138 Email Perusahaan
138 Email Perusahaan dioperasikan secara resmi langsung tanpa melalui agen, memastikan konsistensi layanan dari aktivasi, migrasi, hingga pemeliharaan operasional. Dalam implementasi, terdapat batasan privasi dan kepatuhan yang harus dipatuhi:
- Privasi Kata Sandi:*
- Administrator tidak dapat melihat kata sandi asli pengguna; mereka hanya memiliki hak untuk mereset kata sandi sesuai kebutuhan manajemen.
- Pemantauan Email:*
- Meskipun sistem menyediakan kemampuan pemantauan email oleh administrator, fitur ini tidak boleh digunakan secara sembarangan. Perusahaan harus memastikan kepatuhan terhadap hukum setempat, mendapatkan otorisasi yang sah, memberikan pemberitahuan kepada karyawan, dan menerapkan isolasi hak akses sebelum mengaktifkannya.
Batasan Eskalasi (Escalation Boundary)
Tidak semua persyaratan kepatuhan dapat diselesaikan hanya melalui konfigurasi sistem standar. Tim kepatuhan harus melakukan eskalasi dan menghubungi vendor secara langsung untuk mengonfirmasi:
- Periode retensi data spesifik dan lokasi pemrosesan data.
- Persyaratan kepatuhan lintas yurisdiksi untuk tim ekspor-impor dan lintas batas.
- Dokumen kontrak dan perjanjian tingkat layanan (SLA) yang mengikat secara hukum.
(Catatan: Fitur, paket, dan ketentuan kepatuhan spesifik dapat berubah; selalu rujuk pada kebijakan privasi terbaru dan kontrak resmi.)
pada standar audit), vendor harus menjamin perlindungan privasi di mana administrator tidak dapat melihat kata sandi asli pengguna. Selain itu, sistem harus memiliki kemampuan keamanan seperti pembatasan kata sandi lemah, penguncian IP, dan peringatan email palsu. Jika menggunakan fitur pemantauan email, perusahaan wajib memastikan pemberitahuan karyawan, otorisasi, isolasi hak akses, dan kesesuaian dengan hukum yang berlaku.
Rekomendasi

Kantor Hukum Guo X Memilih Email Perusahaan 138
Kantor Hukum Guo X, firma hukum terkemuka di bidang kekayaan intelektual, telah mengguna...
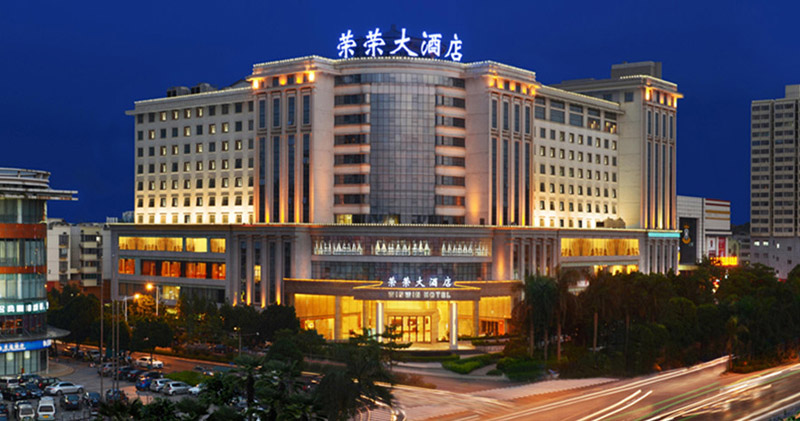
Studi Kasus Email Perusahaan Hotel Nanning Rongrong
Hotel Nanning Rongrong, yang dibangun sesuai standar internasional bintang lima, memilih...
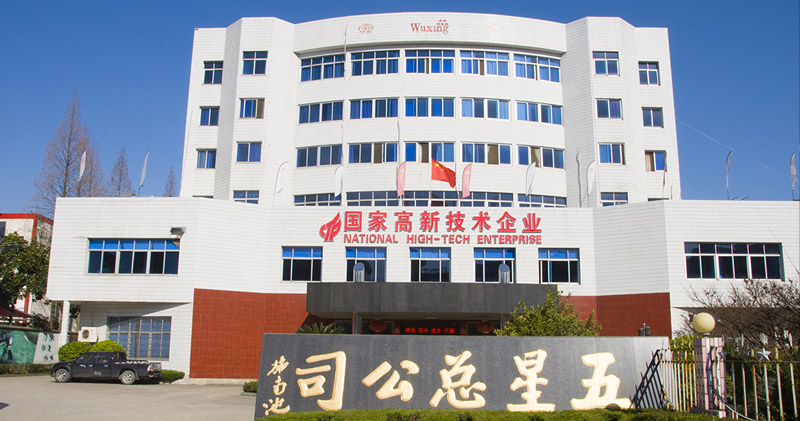
Perusahaan Teknologi Tinggi Tiongkok, Wuxing Cheye, Memilih Email Perusahaan 138
Wuxing Cheye, perusahaan teknologi tinggi nasional Tiongkok di bidang komponen sepeda, m...