
Batasan Pemantauan Administrator Email Perusahaan dan Prasyarat Kepatuhan Hukum
Batasan Pemantauan Administrator Email Perusahaan dan Prasyarat Kepatuhan Hukum
Akses administratif pada email korporat sering disalahartikan sebagai hak penuh untuk membaca seluruh komunikasi internal. Berdasarkan panduan resmi produk, kemampuan pemantauan administrator bukanlah fitur default yang terbuka secara universal, melainkan fungsi terikat pada paket berlangganan spesifik yang memerlukan konfigurasi eksplisit. Artikel ini menguraikan batasan teknis, kriteria kepatuhan, dan langkah eksekusi bagi tim operasional dan administrator IT.
Batasan Fitur dan Prasyarat Legal
Sebelum mengaktifkan modul audit, administrator harus memahami bahwa sistem menyediakan kemampuan pemantauan hanya setelah konfirmasi fungsi spesifik, penyesuaian paket, dan pemenuhan prasyarat hukum. Prinsip utama yang harus ditegakkan meliputi:
- *Pemberitahuan Eksplisit:
- Perusahaan wajib menyertakan klausul dalam kebijakan TI atau perjanjian kerja yang menyatakan penggunaan akun korporat untuk keperluan bisnis, serta menginformasikan bahwa aktivitas tertentu dapat dicatat untuk tujuan keamanan dan audit.
- *Isolasi Hak Akses:
- Sistem mendukung pembagian peran antara administrator organisasi dan administrator departemen. Akses konten email tidak boleh bersifat mutlak; isolasi peran memastikan setiap admin hanya menjangkau cakupan yang sesuai dengan kontrak dan kebutuhan operasional.
- *Kepatuhan Regulasi:
- Penggunaan fitur audit harus selaras dengan hukum perlindungan data yang berlaku di yurisdiksi perusahaan. Kemampuan ini tidak boleh ditafsirkan sebagai izin untuk mengakses komunikasi pribadi karyawan tanpa dasar hukum yang jelas.
Skenario Nyata dan Kriteria Penilaian
Implementasi pemantauan harus didasarkan pada kebutuhan bisnis yang terukur, bukan pengawasan umum. Berikut adalah skenario nyata berdasarkan implementasi perusahaan teknologi tinggi dan lintas batas:
- *Studi Kasus Hirose Electric Jepang:
- Perusahaan elektronik dengan pasar global menerapkan batasan akses ketat pada komunikasi lintas negara. Auditor hanya mengakses metadata log (waktu kirim, penerima, subjek) untuk melacak jalur pengiriman dan mencegah kebocoran data klien, bukan membaca isi pesan secara rutin.
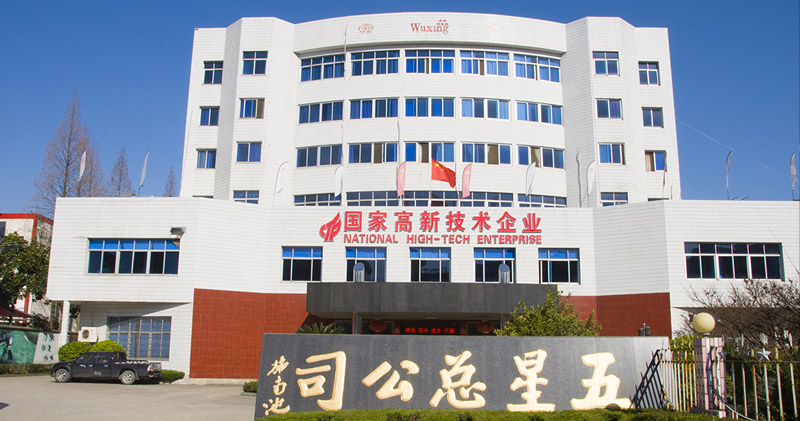
- Studi Kasus *Wuxing Cheye
- (Manufaktur Teknologi Tinggi):** Dalam pengelolaan akun internal dan rantai pasok, administrator membatasi akses konten hanya saat investigasi insiden keamanan atau kebutuhan rantai bukti forensik. Kriteria penilaian aktifnya fitur audit adalah adanya indikasi pelanggaran kebijakan perusahaan atau permintaan audit eksternal yang sah. Kriteria Keputusan: Aktifkan pemantauan konten hanya jika terdapat risiko keamanan terverifikasi, kebutuhan kepatuhan industri, atau investigasi pelanggaran yang terdokumentasi. Untuk operasi harian, batasi akses pada log metadata dan deteksi otomatis.
Langkah Eksekusi Teknis dan Konfigurasi
Administrator perlu menyusun fondasi teknis yang mendukung tata kelola akses tanpa mengganggu produktivitas:
- Verifikasi Identitas Pengirim: Aktifkan mekanisme SPF, DKIM, dan DMARC untuk memastikan integritas jalur pengiriman global dan mencegah email palsu. Ini mengurangi beban pemantauan manual terhadap ancaman eksternal.
- Pengaturan Isolation Role: Buat akun administrator departemen dengan cakupan terbatas pada unit masing-masing. Administrator organisasi hanya memegang kunci pemulihan akun dan akses log sistem tingkat tinggi.
- Notifikasi dan Otorisasi: Terbitkan kebijakan tertulis yang menjelaskan scope audit. Dapatkan persetujuan manajemen dan komunikasikan kepada pengguna melalui portal internal sebelum modul audit diaktifkan.
- Kompatibilitas Multi-Perangkat: Pastikan konfigurasi audit tidak memblokir akses standar melalui web, aplikasi mobile, atau klien PC. Sistem mendukung protokol SMTP, IMAP, dan POP dengan port terenkripsi, sehingga pemantauan tetap berjalan paralel dengan sinkronisasi perangkat karyawan.
Pemeliharaan Rutin dan Batas Waktu Data
Operasional jangka panjang memerlukan peninjauan berkala terhadap hak akses dan kebijakan retensi:
- *Tinjauan Peran:
- Evaluasi daftar administrator setiap kali terjadi perubahan struktur organisasi. Cabut akses segera untuk personel yang berpindah divisi atau keluar dari perusahaan.
- *Siklus Hidup Data:
- Catatan yang dihapus oleh pengguna atau admin umumnya memiliki batas waktu pemulihan tidak lebih dari 7 hari. Setelah periode tersebut, data dianggap final dan tidak dapat dikembalikan secara mandiri. Administrator harus menyesuaikan kebijakan penyimpanan sesuai kebutuhan audit jangka panjang.
- *Deteksi Ancaman:
- Tingkat efektivitas anti-spam dan deteksi email asing bergantung pada konfigurasi aturan filtering dan pembaruan definisi ancaman. Tim operasional disarankan memanfaatkan dukungan aktivasi dan pemeliharaan resmi langsung untuk fine-tuning parameter tanpa mengandalkan klaim statistik absolut.
Catatan teknis: Kapasitas email perusahaan dapat disesuaikan sesuai skala tim, namun kebijakan retensi dan akses audit tetap mengacu pada ketentuan paket yang terdaftar. Untuk detail konfigurasi isolasi peran dan verifikasi kepatuhan, silakan merujuk pada dokumentasi resmi platform.
Kesimpulan
Pemantauan email korporat berfungsi sebagai instrumen tata kelola keamanan, bukan alat pengawasan personal. Dengan mengonfirmasi paket dukungan, menerapkan prinsip hak minimum, dan menegakkan pemberitahuan karyawan, administrator dapat membangun lingkungan komunikasi yang aman, patuh hukum, dan siap mendukung ekspansi bisnis lintas negara. Transparansi kebijakan dan isolasi akses yang ketat adalah kunci menjaga kepercayaan karyawan sekaligus memenuhi standar audit industri.
CTA
Diskusikan skenario kepatuhan dan konfigurasi hak akses tim Anda dengan konsultan resmi kami. Tim teknis 138 Email Perusahaan siap membantu verifikasi paket, aktivasi modul audit, dan penyusunan kebijakan TI yang sesuai dengan regulasi lokal Anda.
Rekomendasi
Perusahaan Teknologi Tinggi Tiongkok, Wuxing Cheye, Memilih Email Perusahaan 138
Wuxing Cheye, perusahaan teknologi tinggi nasional Tiongkok di bidang komponen sepeda, m...

Kasus Perusahaan Asuransi Qianhai Memilih Email Bisnis 138
Qianhai Property & Casualty Insurance, sebagai perusahaan asuransi properti nasional yan...

Studi Kasus Email Perusahaan 138 oleh Điện tử Lạc Hào Vietnam
Điện tử Lạc Hào Vietnam adalah perusahaan elektronik yang menjual produknya ke Eropa, Am...